HexTwoHub网络安全社区-HexTwoHub社区-最新发布-第5页
HexTwoHub社区
  • 网站首页
  • 技术文章
    渗透测试
    SRC安全研究
    移动安全
    WEB安全
    漏洞分析
    代码审计
    CTF
    AI安全
    IOT安全
    区块链安全
    Bug Bounty
    企业安全
    应急与溯源
    免杀技术
  • 网安社区
  • 资源工具
    信息收集
    实用工具
    漏扫工具
    开源工具
    红队工具
    蓝队工具
    CTF 工具
    文档资料
    源码
  • 在线工具
    FOFA搜索
    Hunter搜索
    DayDayMap
    Quake搜索
    CMD5
发布
发布文章创建话题创建版块发布帖子
开通会员
黄金会员
黄金会员
黄金会员黄金会员
  • 会员请通过积分兑换🎁
  • 全站资源专属折扣购买
  • 精选内容免费阅读
  • 解锁在线工具权限
  • VIP用户专属QQ群
开通黄金会员
  • 简体中文
  • English
    • 开通会员 尊享会员权益
      登录
      注册
      找回密码
HexTwoHub社区
  • 简体中文
  • English
  • 网站首页
  • 技术文章
    渗透测试
    SRC安全研究
    移动安全
    WEB安全
    漏洞分析
    代码审计
    CTF
    AI安全
    IOT安全
    区块链安全
    Bug Bounty
    企业安全
    应急与溯源
    免杀技术
  • 网安社区
  • 资源工具
    信息收集
    实用工具
    漏扫工具
    开源工具
    红队工具
    蓝队工具
    CTF 工具
    文档资料
    源码
  • 在线工具
    FOFA搜索
    Hunter搜索
    DayDayMap
    Quake搜索
    CMD5
开通会员 尊享会员权益
登录
注册
找回密码
幻灯片-HexTwoHub社区
幻灯片-HexTwoHub社区
积极响应“净网“行动,提高法律意识,共创和平网络环境
最新发布第5页
排序
  • 更新
  • 发布
  • 浏览
  • 点赞
  • 评论
  • 收藏
  • 售价
  • 积分
  • 销量
  • 随机
    更新浏览点赞评论
青龙面板鉴权绕过从路径大小写到 RCE【漏洞复现】-HexTwoHub社区

青龙面板鉴权绕过从路径大小写到 RCE【漏洞复现】

漏洞分析
libse的头像-HackTwoHub社区3月5日
01047
简单修改 ID 即可遍历他人已购音乐数据-HexTwoHub社区

简单修改 ID 即可遍历他人已购音乐数据

渗透测试# 越权
bug_di的头像-HackTwoHub社区黄金会员2月28日
06914
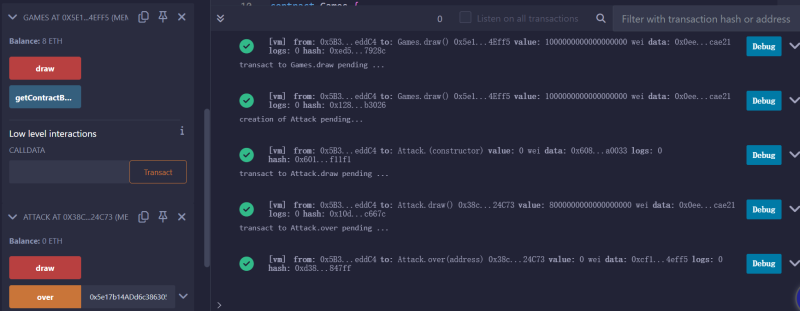
区块链智能合约安全,合约无效化攻击原理与实战-HexTwoHub社区

区块链智能合约安全,合约无效化攻击原理与实战

付费阅读300区块链安全
liumingzs的头像-HackTwoHub社区3月5日
07411
Web 路径爆破与目录枚举工具|Dirsearch-HexTwoHub社区

Web 路径爆破与目录枚举工具|Dirsearch

信息收集工具
secwriterX的头像-HackTwoHub社区黄金会员2月17日
04715
PowerShell脚本反弹shell免杀-HexTwoHub社区

PowerShell脚本反弹shell免杀

付费阅读100免杀技术# 免杀
Sunean的头像-HackTwoHub社区3月5日
014316
小程序 sign 签名破解指南:从反编译到算法还原实操-HexTwoHub社区

小程序 sign 签名破解指南:从反编译到算法还原实操

移动安全
TT2026的头像-HackTwoHub社区黄金会员2月3日
05614
某漫画系统存在SQL注入一个单引号触发的沦陷-HexTwoHub社区

某漫画系统存在SQL注入一个单引号触发的沦陷

付费阅读1000移动安全# SQL注入
zzjz的头像-HackTwoHub社区2月12日
09510
挖洞实录某银行接口 GET/POST 切换 未授权接口 + 数字爆破,轻松捡漏-HexTwoHub社区

挖洞实录某银行接口 GET/POST 切换 未授权接口 + 数字爆破,轻松捡漏

付费阅读600企业安全# 未授权# 爆破
anli的头像-HackTwoHub社区2月10日
07913
信息收集的重要性从 Jeecg-Boot API 泄露挖到 RCE 漏洞-HexTwoHub社区

信息收集的重要性从 Jeecg-Boot API 泄露挖到 RCE 漏洞

付费阅读800渗透测试# 信息泄露# RCE
parker的头像-HackTwoHub社区黄金会员2月16日
0966
补天实战 3000+IP 通用越权 + SQL 注入漏洞分享-HexTwoHub社区

补天实战 3000+IP 通用越权 + SQL 注入漏洞分享

付费阅读800SRC安全研究# SQL注入# 越权
parker的头像-HackTwoHub社区黄金会员2月16日
0905
一个低危目录遍历,泄露 10w + 摄像头实时画面-HexTwoHub社区

一个低危目录遍历,泄露 10w + 摄像头实时画面

付费阅读600渗透测试# 信息泄露# 目录遍历
iuyang_sec的头像-HackTwoHub社区2月21日
01968
用户手册?(积分获取)-HexTwoHub社区

用户手册?(积分获取)

技术文章-分类站点相关
secwriterX的头像-HackTwoHub社区黄金会员3月11日
059217
上一页1…345678下一页
用户手册?(积分获取)-HexTwoHub社区
592人已阅读
用户手册?(积分获取)
TOP1
漏扫工具 AppScan 最新版本 AppScan Standard 10.10.0-HexTwoHub社区
漏扫工具 AppScan 最新版本 AppScan Standard 10.10.0
2月10日338人已阅读
TOP2
BurpSuite2026.1专业(稳定版)下载 支持Windows/Linux/Mac系统-HexTwoHub社区
BurpSuite2026.1专业(稳定版)下载 支持Windows/Linux/Mac系统
2月7日220人已阅读
TOP3
一个低危目录遍历,泄露 10w + 摄像头实时画面-HexTwoHub社区
一个低危目录遍历,泄露 10w + 摄像头实时画面
2月10日196人已阅读
TOP4
友数聚CPAS审计管理系统V4 testOpenPDF 任意文件读取漏洞-HexTwoHub社区
友数聚CPAS审计管理系统V4 testOpenPDF 任意文件读取漏洞
2月21日188人已阅读
TOP5
最新评论
yun_123的头像-HackTwoHub社区

yun_123等级-LV1-HexTwoHub社区3月20日0

1233123213
winesky的头像-HackTwoHub社区黄金会员

winesky等级-LV1-HexTwoHub社区3月20日0

1111111
cn1111的头像-HackTwoHub社区

cn1111等级-LV1-HexTwoHub社区3月19日0

111111
1um3n的头像-HackTwoHub社区

1um3n等级-LV1-HexTwoHub社区3月19日0

提取码是不是有问题
1um3n的头像-HackTwoHub社区

1um3n等级-LV1-HexTwoHub社区3月19日0

11111111
gxs12345678的头像-HackTwoHub社区

gxs12345678等级-LV1-HexTwoHub社区3月18日0

66666666
梦岚的头像-HackTwoHub社区

梦岚等级-LV1-HexTwoHub社区3月17日0

111
A1RJK的头像-HackTwoHub社区

A1RJK等级-LV1-HexTwoHub社区3月17日0

666666
标签云
银狐逻辑漏洞逆向审计越权赏金猎人网路安全网站通知端口扫描目录遍历爆破漏洞复现漏洞利用漏洞漏扫工具渗透测试流量分析权限维持未授权数据收集挖矿弱口令应急响应小程序存储XSS后门查杀反编译加解密内网穿透免杀信息泄露信息收集众测代码审计云安全云函数SRCSQL注入RCEOSS
更多文章
  • 热门推荐
  • 最近更新
  • 猜你喜欢

49zzcms前台adv2.php存在SQL注入-代码审计

50详解腾讯云 COS 攻防:Bucket 权限绕过与文件操控技巧

51登录防护绕过 ddddocr 配合 Yakit 热加载实现验证码

52区块链智能合约安全,合约无效化攻击原理与实战

53图片上传配合CSP绕过实现存储型XSS

54紧急修复!Windows 记事本漏洞可致远程代码执行

55银狐新变种样本深度分析|逆向 + 沙箱 + 动态运行,拆解 IAT-less 攻击逻辑

56Proxy 抓包优化:不走代理域名黑名单配置分享

57JAVA内存马生成工具MemShellParty v2.6.0

58反编译 APK 从中获取到的敏感信息

59静态分析技术Android-APK渗透测试

600 元购优惠券返回包篡改叠加思路

上一页1…34567…13下一页跳转
  • HexTwoHub社区

    HexTwoHub 社区是网络安全从业者的专属技术阵地,聚焦攻防实战与技术深耕,涵盖从基础安全研究到前沿领域探索的全维度内容。核心板块围绕渗透测试实战技巧、AI 安全对抗防御、Web 漏洞深度挖掘展开,同步覆盖代码审计、移动安全渗透、云安全部署防护、系统漏洞应急处置等细分方向。
  • 友链申请 免责声明 广告合作 版权与侵权说明 关于我们

    Copyright © 2026 · HexTwoHub 社区 · 版权所有 | 仅限技术交流、学习研究,严禁非法用途,违规使用一切后果由使用者自行承担。
    扫一扫加微信-HexTwoHub社区
  • 扫码加QQ群-HexTwoHub社区
    扫码加QQ群
    扫码加微信-HexTwoHub社区
    扫码加微信
HexTwoHub网络安全社区
HexTwoHub网络安全社区
HexTwoHub网络安全社区专注网络安全实战技术分享,涵盖渗透测试、Web安全、AI安全等全领域内容。
进入社区
发布文章创建话题创建版块发布帖子
扫码添加微信-HexTwoHub社区
在手机上浏览此页面

HexTwoHub社区
登录
没有账号?立即注册
邮箱
验证码
账号密码登录
用户名或邮箱
登录密码
找回密码 | 免密登录
注册
已有账号,立即登录
设置用户名
邮箱
验证码
设置密码
公告

欢迎来到 HexTwoHub 安全社区

本站为专业网络安全技术论坛,涵盖渗透测试、Web 安全、AI 安全、区块链安全、IoT 安全、CTF、企业安全等全领域技术干货与实战交流。

官方地址: https://www.hextwohub.com/

积分获取说明:
每成功发表一篇文章,可获得 3000 – 30000 积分奖励, 积分将根据内容质量与技术价值进行评定。
注意: 新注册用户如未收到邮箱验证码,请优先检查 垃圾邮箱!!! 并将本站邮件地址设为“非垃圾邮件”。
社区公告通知
首页用户手册